
Das Sicherheitsmanagement moderner Organisationen beginnt oft mit einer systematischen Risikoanalyse und dem Aufbau eines soliden Grundschutz. Gerade für Kritische Infrastrukturen, wie Energie- oder Gesundheitsversorgung, ist die Umsetzung von ISMS nach ISO 27001 unumgänglich. Ein Unternehmen könnte beispielsweise seinen Schutzbedarf regelmäßig bewerten, indem es die Eintrittswahrscheinlichkeit unterschiedlicher Risiken und die potenziellen Folgen für den Betrieb der Kritischen Infrastruktur genau analysiert. Dabei werden sowohl strategische als auch wirtschaftliche Aspekte berücksichtigt, um effiziente Maßnahmen festzulegen. Investitionen werden mit Unterstützung von Kennzahlen wie dem Return on Security Investment verglichen; so kann abgewogen werden, ob der erwartete Nutzen die eingesetzten Ressourcen rechtfertigt. Schrittweise Entwicklung und Überprüfung aller Sicherheitsprozesse gewährleistet, dass neue Risiken oder gesetzliche Anforderungen rechtzeitig erkannt und adressiert werden. Letztlich fließen alle erkannten Risiken, die das Geschäftsmodell und die Verfügbarkeit der Kritischen Infrastrukturen beeinträchtigen könnten, in kontinuierliche Verbesserungsprozesse ein.
Cyberangriffe erfolgen über verschiedene Angriffsvektoren, die sowohl menschliches Verhalten als auch technische Schwachstellen ausnutzen können. Täuschungsversuche durch Social Engineering oder Phishing setzen gezielt auf die Leichtgläubigkeit von Nutzern: Zum Beispiel könnte ein Mitarbeiter per E-Mail aufgefordert werden, infizierte Anhänge zu öffnen. Solcher Spam enthält häufig Malware, deren Ausführung zum Diebstahl von Daten oder zur Installation von Ransomware führt, die Systeme verschlüsselt und Lösegeldforderungen stellt. Technisch versierte Angriffe nutzen darüber hinaus Methoden wie Spoofing, um Anfragen scheinbar legitimer Kommunikationspartner nachzuahmen und damit Zugriff zu erhalten. Ein weiteres denkbares Szenario wäre, dass eine Schwachstelle in einer Standardsoftware durch einen gezielten Exploit mittels eines versteckten Angriffsvektors genutzt wird und somit ohne direkte Interaktion schädlicher Code verteilt werden kann. Während technische Maßnahmen oft notwendig sind, um Angriffsvektoren zu begrenzen, bleibt die kontinuierliche Sensibilisierung der Beschäftigten für verschiedene Formen von Social Engineering entscheidend, um Unternehmen und Privatpersonen vor komplexen Angriffen zu schützen.
Ein durchdachtes Schwachstellenmanagement setzt auf den vollständigen Überblick aller eingesetzten Softwarekomponenten, wofür eine sorgfältig geführte Software Bill of Materials notwendig ist. Ein mittelständisches Unternehmen könnte beispielsweise aus frei verfügbaren OSINT-Quellen Schwachstellen in verwendeter Standardsoftware identifizieren und durch Auswertung von Threat Intelligence die Dringlichkeit erforderlicher Maßnahmen bestimmen. So können Hinweise aus OSINT dabei helfen, aktuelle Gefährdungslagen frühzeitig zu erkennen – wie etwa eine akut gemeldete Schwachstelle in einer weit verbreiteten Bibliothek. Nach Identifikation einer Schwachstelle werden oft priorisierte Handlungsempfehlungen umgesetzt, sodass das Risiko innerhalb kurzer Zeit reduziert werden kann. Diese Vorgehensweise hilft, einen fortlaufend aktuellen Überblick über das eigene Sicherheitslagebild zu behalten und gezielt Schwachstellen zu schließen. Ein regelmäßiges Monitoring aller Komponenten und eine qualifizierte Bewertung unterstützen, Risiken dynamisch und proaktiv anzugehen.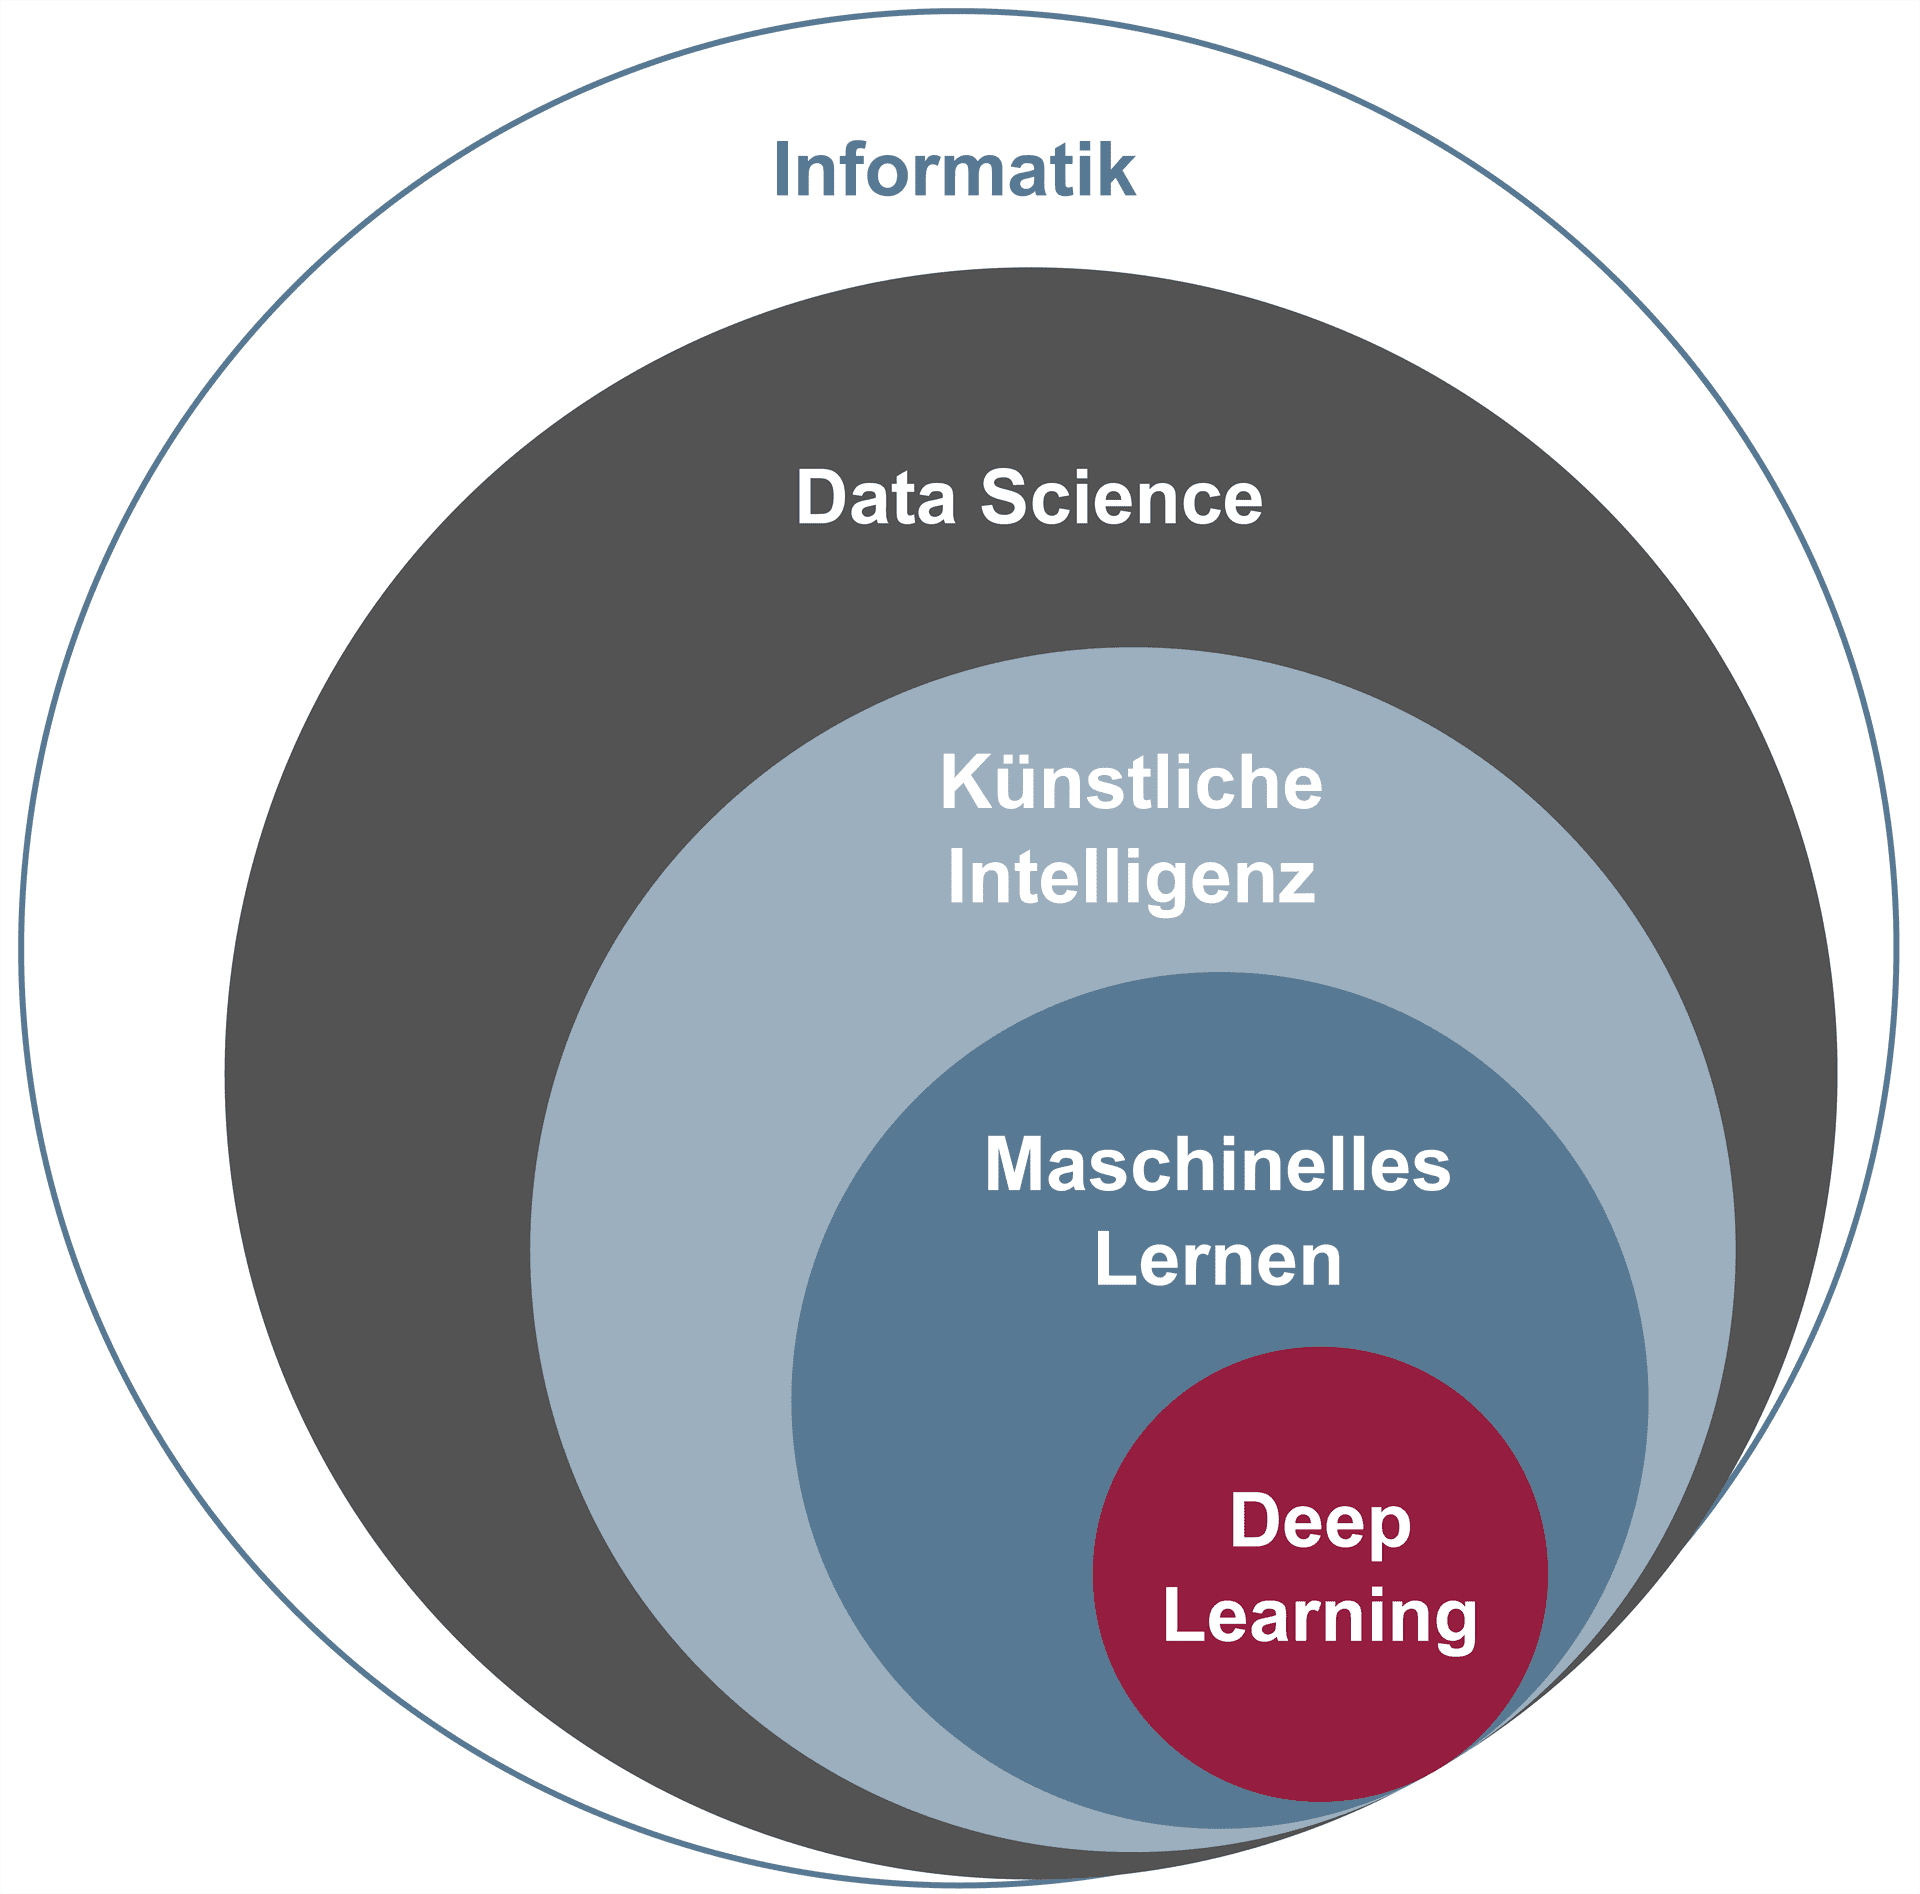
Technische Schutzmechanismen bestehen aus mehreren Schichten, die Identitäten wie auch Datenströme absichern. Die Authentifikation von Nutzern sorgt dafür, dass nur berechtigte Personen Zugriff auf Systeme erlangen – beispielsweise durch starke Passwörter, deren Sicherheit durch Verfahren wie CAPTCHA ergänzt wird. Der Netzwerkverkehr wird durch Firewalls überwacht, während für besonders sensible Schlüssel HSMs zum Einsatz kommen. Die Verschlüsselung von Informationen erfolgt mithilfe von RSA oder durch Protokolle wie TLS, wobei die jeweiligen Schlüssel möglicherweise in TPMs gespeichert werden, um Manipulationen zu erschweren. Zero Trust fordert, jedem Zugriff konsequent zu misstrauen, sodass Zugriffe unabhängig vom Standort regelmäßig überprüft und autorisiert werden; diesem Ansatz folgend werden nicht nur Authentifizierungen, sondern auch Geräte- und Netzwerkzugehörigkeit geprüft. In der Praxis könnte sich das in einem Unternehmen so zeigen, dass Mitarbeiter für jeden Zugriff eine erneute Authentifikation durchführen müssen und Firewalls nicht bloß zwischen Außen- und Innennetz unterscheiden, sondern auch einzelnen Anwendungen strikte Regeln auferlegen. Durch den kombinierten Einsatz dieser Mechanismen wird die Angriffsfläche reduziert und die Sicherheit der gesamten IT-Umgebung gestärkt.
In der digitalen Gesellschaft hängt der Umgang mit persönlichen und gesellschaftlichen Daten zunehmend vom individuellen Wissen und Verantwortungsbewusstsein ab. Einerseits gewinnt der Schutz der Privatsphäre durch die Verbreitung neuer Technologien wie Blockchain an Bedeutung, andererseits beeinflussen Filterblasen die Wahrnehmung durch personalisierte Informationsauswahl. Die Verfügbarkeit von Künstlicher Intelligenz birgt Chancen, aber auch Herausforderungen – etwa durch die Möglichkeit, Entscheidungsprozesse zu automatisieren oder tiefgreifend zu beeinflussen. Begrenzungen sind sichtbar, wo Technologien zu sehr auf Effizienz ausgerichtet sind oder eine hypothetische Singularität droht, Kontrollverlust und Unsicherheiten mit sich zu bringen. Grundlagen dieses spannenden Feldes beleuchtet das Lehrbuch Cyber-Sicherheit von Pohlmann, das Konzepte, Architekturen und auch gesellschaftliche Auswirkungen im Blick hat. Ein denkbares Szenario: Eine Privatperson prüft mithilfe digitaler Werkzeuge selbstbestimmt Datenschutzoptionen, hinterfragt aber gleichzeitig kritisch, wie viel Freiheit in einer algorithmisch gesteuerten Umgebung durch Filterblasen und automatisierte Empfehlungen eingeschränkt wird.
Zusammenfassend zeigt sich, dass Cyber-Sicherheit ein Zusammenspiel aus technischem Schutz, strategischem Management und gesellschaftlichem Bewusstsein erfordert. Jede Komponente – von der Identifikation von Risiken bis zur Wahrung der Privatsphäre – trägt dazu bei, digitale Werte in einer zunehmend vernetzten Welt zu schützen und Chancen verantwortungsvoll zu gestalten.